
Qué ocurrió
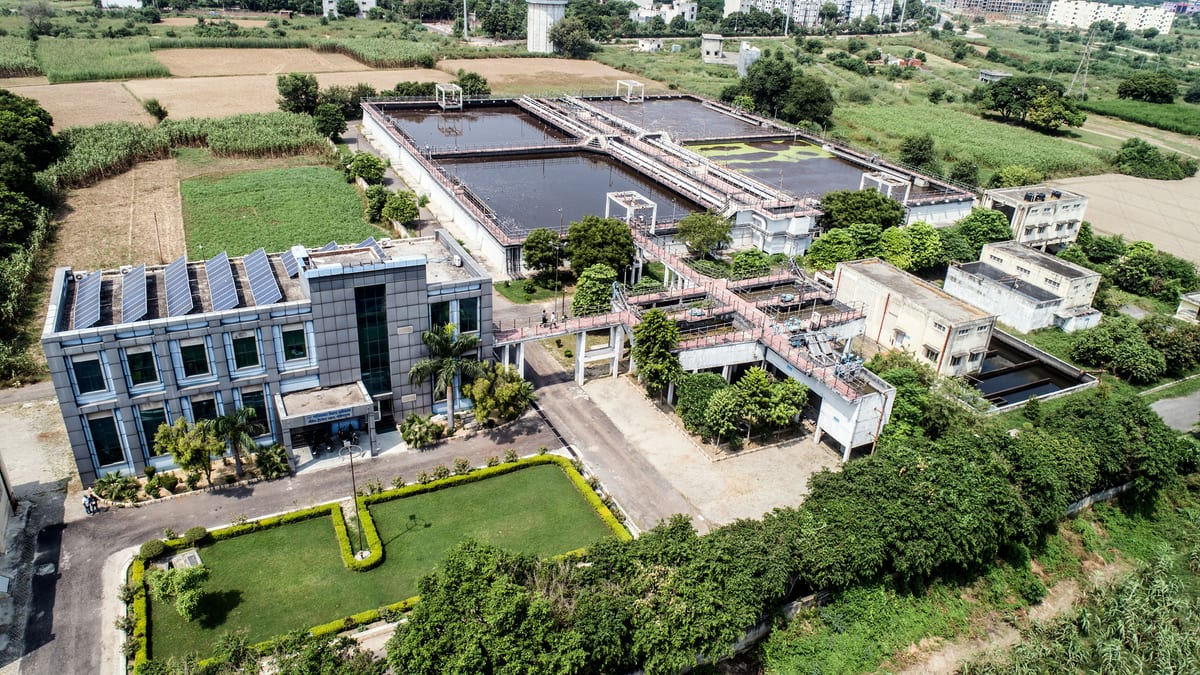
Los ataques contra tecnología operacional y equipos expuestos a Internet muestran cómo un activo externo débil puede provocar impacto físico y operativo.
Por qué importa
Una aplicación pública forma parte del perímetro. Un endpoint expuesto, un componente obsoleto o una autorización débil pueden convertirse en un punto de entrada.
Qué conviene revisar
- Aplicaciones públicas y APIs
- Autenticación y autorización
- Rutas administrativas y servicios legacy
- Frameworks y dependencias
- Rate limiting, logs y cabeceras de seguridad
Qué significa esto en la práctica
En sistemas que sostienen servicios físicos o públicos, la disponibilidad y la operación segura importan tanto como la confidencialidad. Incluso un acceso limitado a un servicio externo puede ser grave si existe una ruta hacia administración remota, funciones de gestión o segmentos críticos.
Conviene revisar accesos remotos, segmentación, cuentas de terceros, administración de copias de seguridad y opciones de recuperación. El objetivo es demostrar hasta dónde puede conducir una debilidad dentro del alcance autorizado sin interrumpir el servicio.
Qué aporta una auditoría
Una evaluación útil revisa el camino completo: servicio externo, identidad, permisos, datos, sistemas relacionados y capacidad de detección, no solo una alerta aislada.